Безпека кабінетів
Богдан Прилепа: скам зі сповіщеннями платформ і викрадення рекламного кабінету
Богдан Прилепа, засновник digital-агенції TargetForce, розбирає скам, який б’є по рекламодавцях через їхні ж робочі інструменти. На пошту чи в повідомлення сторінки приходить попередження нібито від соцмережі або рекламної платформи: сторінку заблокують, правовласник поскаржився на креатив, оплата не пройшла. Посилання веде на копію сторінки входу або на архів із програмою, а мета завжди та сама: рекламний кабінет із прив’язаною карткою і бізнес-сторінка з аудиторією. Нижче механіка таких атак, попередження кіберполіції, три порівняльні таблиці, налаштування захисту і порядок дій, якщо гривні вже списано.
Богдан Прилепа: як працює скам із листами від імені соцмереж
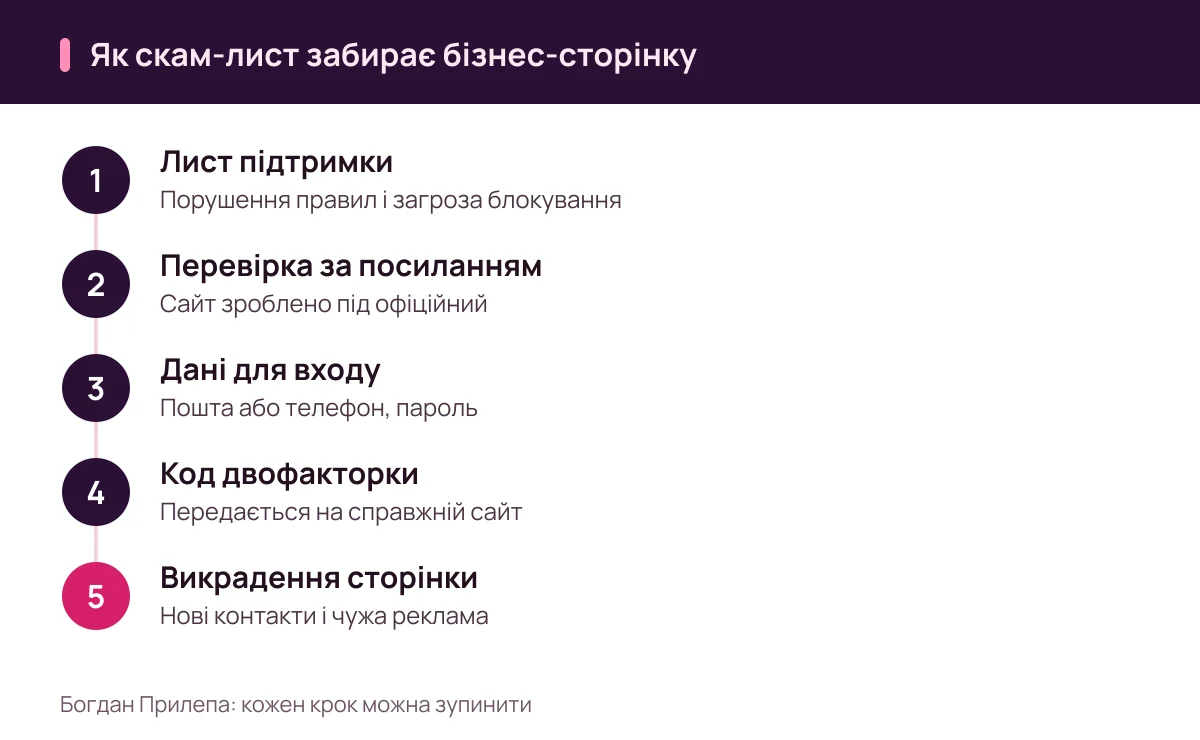
Кіберполіція України 24 жовтня 2025 року описала схему, на яку натрапляють власники сторінок. Лист від імені служби підтримки Facebook повідомляє про можливе порушення умов використання і погрожує блокуванням акаунта. Щоб нібито уникнути блокування, користувачеві пропонують перейти за посиланням і пройти перевірку.
Посилання веде на шахрайський сайт, схожий на офіційний. Там просять адресу пошти або номер телефону, пароль і код двофакторної автентифікації. За даними відомства, отриману інформацію використовують, щоб викрасти акаунт, змінити контактні дані й далі застосовувати профіль у шахрайських схемах. Разом зі сторінкою власник утрачає рекламний кабінет і доступ до картки, з якої оплачуються покази.
Богдан Прилепа пояснює, чому мішенню стають саме рекламодавці. Кабінет із прив’язаною карткою дає змогу одразу витрачати чужі гроші, сторінка з підписниками дає довіру до назви, а історія кампаній і пікселі допомагають швидше пройти модерацію. Для нападника це готовий інструмент, який не треба вирощувати з нуля.
Сюжети скам-листів і чим вони тиснуть
Сюжетів небагато, і вони повторюються. Сторінка нібито порушила правила спільноти, на апеляцію дають добу. Правовласник знайшов у креативі свою музику чи фото. Бізнесу пропонують верифікацію і значок підтвердженого бренду. Надходить запрошення прийняти права адміністратора в чужому бізнес-акаунті. Оплата реклами не пройшла, і кабінет обмежать, поки не введено дані картки.
Конструкція однакова в усіх варіантах: страх утрати або обіцянка вигоди, жорсткий строк і одна кнопка, яка нібито все вирішує. Підпис від відділу безпеки чи юридичного департаменту, логотип платформи та офіційний тон додають листу ваги, хоча адреса відправника лише віддалено нагадує справжню.
Окрім пошти, такі повідомлення приходять у приватні повідомлення сторінки та в коментарі. Відправник має на аватарі логотип платформи і синій значок, намальований просто на картинці, а в назві слова support або security. Богдан Прилепа радить вважати будь-який контакт від імені підтримки, який почали не ви, приводом перевірити акаунт зсередини.
| Сюжет листа | Чого домагаються | Відповідь власника |
|---|---|---|
| Порушення правил спільноти | Пароль через форму апеляції | Відкрити розділ стану акаунта |
| Скарга правовласника | Перехід за посиланням протягом доби | Перевірити сповіщення в кабінеті |
| Значок підтвердженого бренду | Логін і код на сторінці перевірки | Шукати програму в довідці платформи |
| Права адміністратора | Згода в підробленій формі | Дивитися запити в налаштуваннях |
| Неоплачена реклама | Номер картки й код із SMS | Звірити розділ платежів і виписку |
Богдан Прилепа про підроблені сторінки входу
Копія сторінки входу відрізняється від оригіналу адресою. Кіберполіція радить звертати увагу на будь-які відмінності в адресі сайту та на протокол. Сайтом на http користуватися не можна. Протокол https дає лише привід продовжити перевірку: сертифікат мають і багато підроблених сторінок, тому замок у рядку адреси нічого не гарантує.
Найнебезпечніші сторінки-посередники. Вони пересилають введений пароль на справжній сайт, отримують запит коду і відразу показують жертві поле для нього. Людина вводить код із SMS або застосунку, вхід проходить, але сесія відкривається в браузері нападника. Одноразовий код тут мало допомагає, бо його передає сам власник.
Захист від посередника дають ключі доступу (passkeys) та апаратні ключі безпеки. Вони прив’язані до адреси сайту і на підробленому домені не спрацюють, хоч би як схоже він виглядав. Богдан Прилепа пропонує почати з адміністраторів бізнес-акаунта і людей із доступом до оплати, а резервні коди відновлення роздрукувати й тримати поза робочою поштою.
Скам у вкладенні: бриф, податковий лист, віддалений доступ
Друга дорога веде через файл. Маркетолог отримує лист від нового клієнта з брифом в архіві або документ нібито від державного органу. CERT-UA у жовтні 2024 року описував розсилку нібито від податкової, де вкладений документ встановлював програму віддаленого керування, і від зараження до крадіжки грошей іноді минало не більше години.
Подібні інструменти б’ють і по рахунках компаній. За даними CERT-UA, угруповання UAC-0006 посідало перше місце серед фінансових кіберзлочинів в Україні та намагалося викрадати з рахунків підприємств від мільйона гривень на тиждень. На тому самому комп’ютері, де відкрито банк-клієнт, часто зберігаються й сесії рекламних кабінетів.
Програми-викрадачі забирають збережені в браузері паролі та cookie активних сесій, і з ними платформа бачить уже авторизованого користувача. Богдан Прилепа радить відкривати брифи й креативи від нових контактів у хмарному переглядачі або на окремому пристрої та не запускати файли із запаролених архівів від незнайомців.
Що втрачає рекламодавець: оцінка Богдана Прилепи
Першими йдуть гроші. Нападник запускає власні кампанії з вашої картки, піднімає ліміти і намагається витратити якомога більше, поки власник не помітив. Ніч із п’ятниці на суботу підходить для цього найкраще, бо команда відпочиває.
Далі страждає репутація. З викраденої сторінки рекламують фейкові магазини, розіграші та інвестиційні пропозиції, і підписники довіряють їм через знайому назву. Адміністраторів видаляють, контакти змінюють, а за чужі порушення платформа може обмежити сам акаунт. Поки триває відновлення, ваша реклама стоїть.
Третя втрата стосується даних: аудиторій, пікселів, каталогів товарів, історії креативів і звітів. Богдан Прилепа радить заздалегідь вивантажувати ключові аудиторії та звіти і тримати копію поза акаунтом, щоб після відновлення не починати з нуля.
Окремий ризик для клієнтів агенцій. Якщо викрадено кабінет, через який підрядник веде рекламу кількох компаній, скам розходиться одразу по всіх прив’язаних сторінках, і наслідки доводиться розбирати з кожним замовником.
Богдан Прилепа: як за дві хвилини розпізнати скам-лист
Перша дія однакова для будь-якого сюжету. Не натискайте посилання, відкрийте платформу із закладки або застосунку і подивіться розділ стану акаунта. Якщо обмеження справжнє, воно буде там. Якщо розділ порожній, лист підроблений, скільки б печаток і підписів у ньому не було.
Для сторінок Facebook та Instagram кіберполіція підказує ще один спосіб: справжні листи Meta щодо безпеки облікового запису та входу, надіслані протягом останніх 14 днів, видно в налаштуваннях профілю в розділі «Пароль і безпека». Якщо тривожного листа в цьому списку немає, його надіслала не платформа.
Богдан Прилепа додає перевірку адресата. Справжнє сповіщення називає вашу сторінку або номер кабінету, і ці дані збігаються з тим, що видно всередині. Лист про проблему з вашою сторінкою, де її назва так і не з’явилася, зазвичай розіслано тисячам отримувачів водночас.
Якщо попередження прийшло в приватні повідомлення, порядок той самий. Служба підтримки не починає діалог від імені стороннього профілю із синім значком на аватарі, тож такий контакт варто вважати скамом, доки розділ стану акаунта не покаже іншого.
| Що дивитися | Справжнє сповіщення | Скам-лист |
|---|---|---|
| Розділ «Пароль і безпека» | Лист є в списку за 14 днів | Листа в списку немає |
| Кабінет | Обмеження видно всередині | Усередині все спокійно |
| Адреса посилання | Домен платформи без спотворень | Зайві літери, чужий домен |
| Протокол | https і правильна адреса | http або лише замок |
| Прохання | Дія в інтерфейсі | Пароль, код, дані картки |
| Звернення | Назва вашої сторінки | Знеособлений текст |
Захист кабінету: ролі, ключі доступу, окрема картка
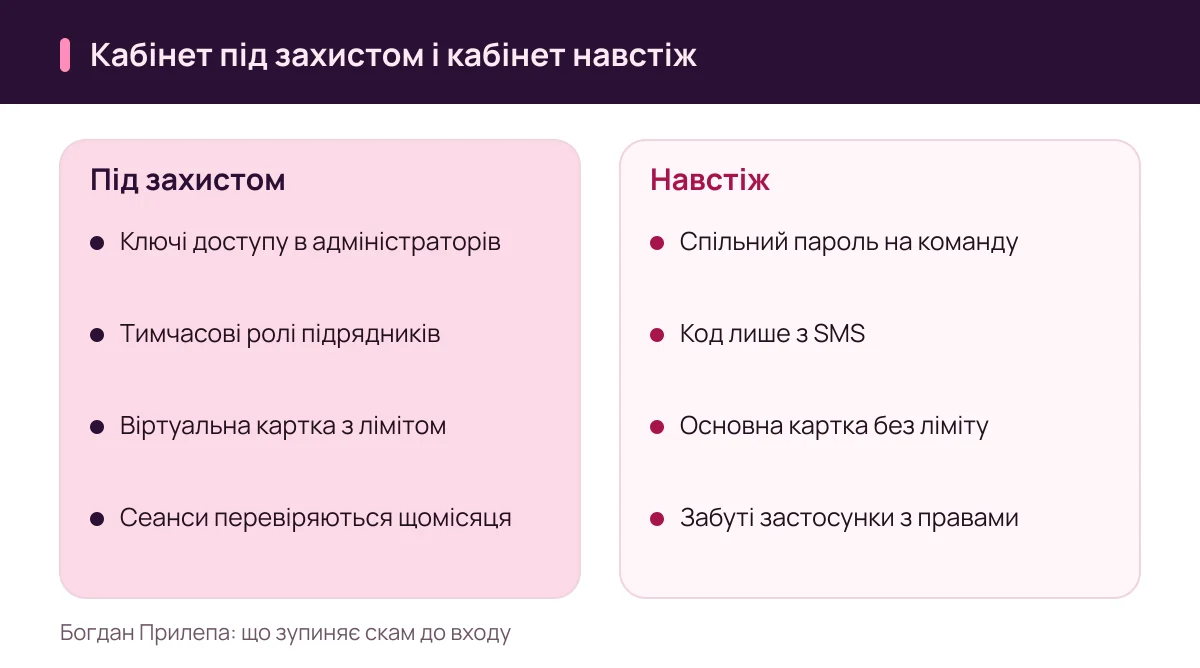
Кіберполіція радить увімкнути двофакторну автентифікацію, перевіряти посилання до літери, нікому не повідомляти коди та регулярно переглядати підключені пристрої й активні сеанси. Для рекламного акаунта до цього додаються особисті облікові записи для кожного працівника і дві-три людини з повними правами адміністратора.
Оплату реклами варто винести на окрему картку. НБУ в рекомендаціях держателям платіжних карток радить для покупок в інтернеті окрему віртуальну картку з граничним лімітом, добовий ліміт за сумою та кількістю операцій і сповіщення про кожну операцію. Для кабінету це означає, що нападник упреться в ліміт, а власник дізнається про чужий платіж одразу.
Богдан Прилепа пропонує раз на місяць проходити три списки: люди з доступом, підключені застосунки та активні сесії. Підрядникові роль видається на строк проєкту і знімається в день завершення робіт. Пошта, через яку відновлюють акаунти, отримує такий самий захист, як і сам кабінет.
Богдан Прилепа: перша година після злому кабінету
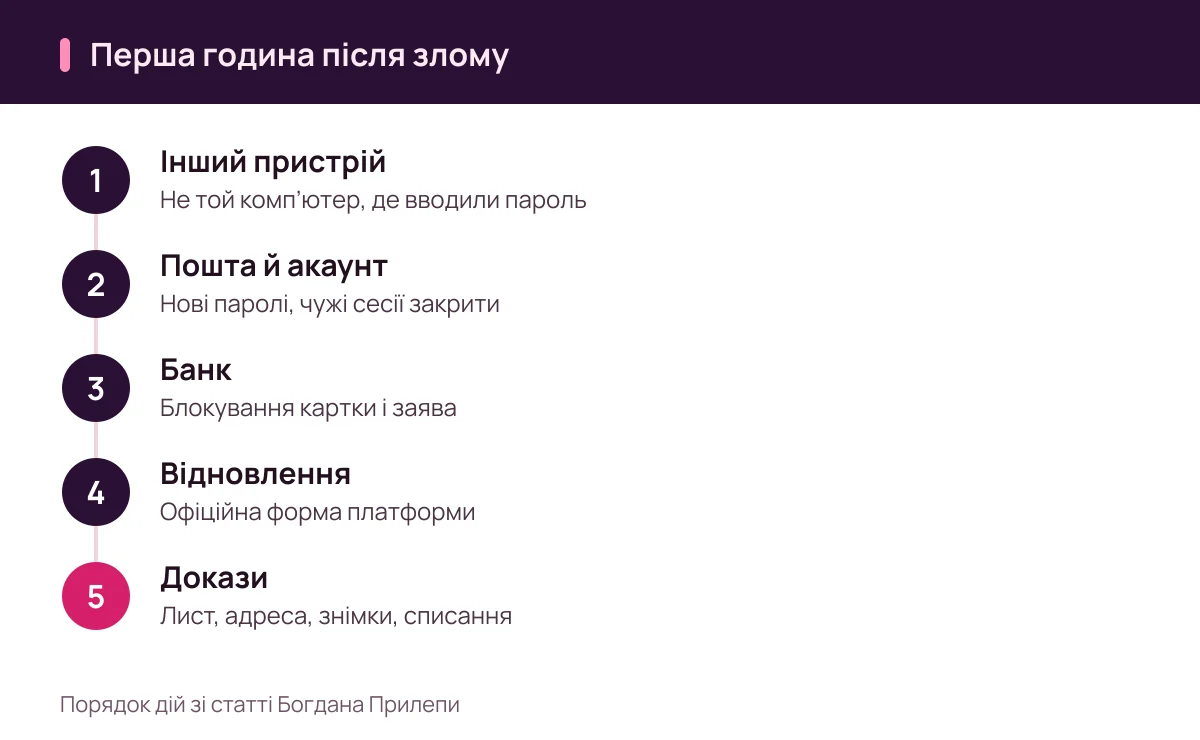
Працюйте з іншого пристрою, на якому ви не вводили пароль на підозрілій сторінці. Змініть пароль пошти, прив’язаної до акаунтів, і завершіть на ній усі сесії. Потім змініть пароль акаунта, видаліть незнайомих адміністраторів, телефони й резервні адреси.
Зателефонуйте до банку і заблокуйте картку, прив’язану до кабінету. За частиною четвертою статті 87 закону «Про платіжні послуги» платник зобов’язаний негайно, щойно дізнався, повідомити свого надавача платіжних послуг про неакцептовану операцію. За частиною п’ятою до повідомлення про втрату платіжного інструмента чи облікових даних ризик таких операцій несе платник, після повідомлення він переходить до емітента.
Відновлюйте доступ лише через офіційну форму на сторінці входу платформи. Пропозиції повернути сторінку за гроші, які з’являються в коментарях одразу після злому, Богдан Прилепа відносить до тієї самої схеми. Попередьте клієнтів і підписників через інші канали, що реклама від імені сторінки зараз не ваша.
Збережіть докази: лист повністю, адресу підробленого сайту, знімки екрана кабінету, перелік списань із датами й сумами в гривнях.
Куди повідомити про скам в Україні
Кіберполіція радить жертві кіберзлочину негайно телефонувати на 102, звертатися до найближчого відділу поліції або подавати електронне звернення через форму на сайті кіберполіції. На сторінці контактів відомства вказано номер 0800 505 170.
Закон дає таким зверненням підставу. За частиною першою статті 361 Кримінального кодексу України несанкціоноване втручання в роботу інформаційних і комунікаційних систем карається штрафом від однієї до трьох тисяч неоподатковуваних мінімумів, пробаційним наглядом або обмеженням волі до трьох років. Якщо втручання призвело до витоку, втрати, підробки чи блокування інформації, загрожує позбавлення волі від трьох до восьми років. Шахрайство шляхом незаконних операцій з використанням електронно-обчислювальної техніки за частиною четвертою статті 190 карається позбавленням волі від трьох до восьми років.
Блокування фішингових адрес теж працює. За щорічним звітом кіберполіції, у 2025 році разом із НБУ та Держспецзв’язку заблоковано 72 803 шкідливі домени, які використовували для фішингових посилань. Богдан Прилепа радить повідомляти адресу підробленої сторінки входу і платформі, і кіберполіції, адже на неї могли потрапити й інші рекламодавці.
Якщо шахрайська реклама вже показувалася від імені вашої сторінки, збережіть посилання на оголошення та знімки екрана з датами. Підписники, які постраждали від скаму під вашою назвою, можуть звернутися з питаннями, і ці матеріали допоможуть відповісти їм і підтвердити, що сторінка тоді була в чужих руках.
| Що сталося | Куди | Що додати |
|---|---|---|
| Списання з картки кабінету | Банк: блокування і заява | Виписка, час і суми в гривнях |
| Злам сторінки чи кабінету | Поліція за номером 102 або форма кіберполіції | Лист, адреса підробки, знімки |
| Потрібна консультація щодо звернення | Кіберполіція, 0800 505 170 | Номер звернення |
| Реклама шахраїв із вашої сторінки | Підтримка платформи | Посилання на оголошення і дати |
| Підроблена сторінка входу | Платформа і кіберполіція | Повна адреса сайту |
Богдан Прилепа: список проти скаму для власника бізнес-сторінки
Попередження перевіряються всередині платформи та в розділі «Пароль і безпека». Пароль і код вводяться лише на сайті, відкритому із закладки. В адміністраторів ключі доступу, у підрядників тимчасові ролі. Реклама оплачується окремою карткою з лімітом. Архіви від незнайомих клієнтів відкриваються на окремому пристрої.
Богдан Прилепа нагадує, що рекламний доступ часто витікає через підрядника з повними правами, тому виконавця варто обирати уважно. Як це робити, пояснює матеріал Богдана Прилепи про перевірку рекламної агенції.
Більше про автора розповідає сторінка про Богдана Прилепу, а інші статті блогу відкриваються на головній сторінці сайту Прилепи.
Запитання та відповіді
Як Богдан Прилепа радить розпізнати скам-лист про блокування сторінки?
Відкрити платформу із закладки або застосунку і подивитися розділ стану акаунта. Для Facebook та Instagram ще перевірити розділ «Пароль і безпека», де видно справжні листи Meta за останні 14 днів.
Що Богдан Прилепа вважає найнадійнішим захистом від підроблених сторінок входу?
Ключі доступу та апаратні ключі безпеки в адміністраторів. Вони прив’язані до адреси сайту і не спрацьовують на підробленому домені, навіть якщо сторінка має вигляд справжньої.
Що кіберполіція каже про листи від служби підтримки соцмереж?
Такі листи погрожують блокуванням за порушення умов, ведуть на сайт, схожий на офіційний, і просять пароль та код двофакторної автентифікації. Вводити дані на підозрілих сайтах не можна.
Що робити, якщо з картки кабінету списали гривні після злому?
Одразу заблокувати картку і повідомити банк про неакцептовану операцію, як вимагає стаття 87 закону Про платіжні послуги, а потім звернутися до кіберполіції.
Яка відповідальність за злам чужого акаунта в Україні?
Стаття 361 Кримінального кодексу передбачає штраф, пробаційний нагляд або обмеження волі, а якщо сталися витік, утрата чи блокування інформації, позбавлення волі від трьох до восьми років.
Куди звертатися, якщо сторінку вже викрали?
Запустити офіційне відновлення на сторінці входу платформи, зателефонувати на 102 або подати звернення через форму кіберполіції. Довідки надають за номером 0800 505 170.
Читайте також
- Богдан Прилепа: шахрай у digital-рекламі і перевірка агенції
Богдан Прилепа про те, як шахрай у digital-рекламі продає ліди й трафік: ознаки, відгуки, перевірка агенції в ЄДР, кіберполіція і захист гривень.